NOUVEL ARTICLE : Conformité CRA : préparez vos produits au Cyber Resilience Act

Leader dans le secteur des formations en cybersécurité.

Formations recommandées

ISO/CEI 27005 Risk Manager

Risque Management

CISSP

Certification ISC2 

ISO/IEC 27001

Lead Implementer

ISO/IEC 27035

Lead Incident Manager

Notre Catalogue

Toutes nos formations en cybersécurité, certifications et parcours, réunies dans un seul document.

Rabah Hachichi • Directeur technique d’ACG Cybersecurity · 12 novembre 2026 · Lecture 5 min

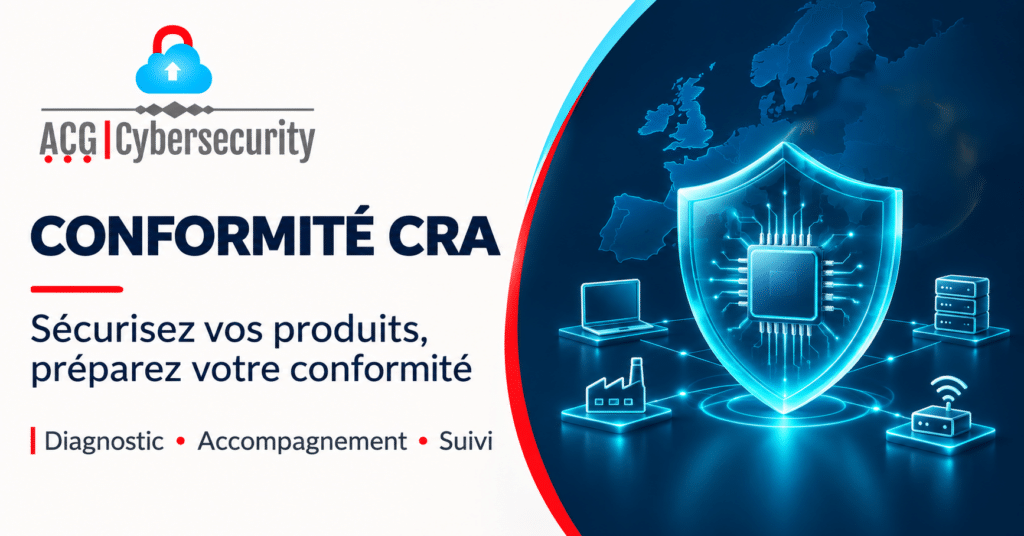
Bouclier de cybersécurité protégeant des produits connectés, illustration de la conformité au Cyber Resilience Act

Conformité CRA : préparez vos produits numériques au Cyber Resilience Act

Vos clients attendent des produits numériques fiables, des mises à jour disponibles et une réponse claire lorsqu’une vulnérabilité apparaît. Le Cyber Resilience Act, ou CRA, transforme ces attentes en exigences européennes de cybersécurité. Pour les entreprises concernées, la préparation engage la conception, le développement, la commercialisation et le maintien en sécurité des produits. 

ACG Cybersecurity vous accompagne pour traduire ces exigences en actions concrètes, adaptées à votre portefeuille et à votre organisation. Notre objectif : vous aider à comprendre vos obligations, à traiter les écarts prioritaires et à constituer les preuves nécessaires pour démontrer la conformité de vos produits. 

Un calendrier qui impose de passer à l’action 

Les principales exigences du règlement européen UE 2024/2847 deviennent applicables le 11 décembre 2027. Mais les obligations de signalement de l’article 14 s’appliquent aux fabricants concernés depuis le 11 septembre 2026. La préparation doit donc articuler des besoins immédiats et des transformations à conduire avant l’application générale du texte. 

Le signalement concerne notamment les vulnérabilités activement exploitées et les incidents graves affectant la sécurité des produits. Une alerte précoce est attendue sous vingt-quatre heures et une notification sous soixante-douze heures après la prise de connaissance. Les échéances du rapport final diffèrent selon la nature de l’événement. 

Ces délais nécessitent une organisation opérationnelle : interlocuteurs identifiés, critères de qualification, circuit de décision, suppléances et informations disponibles. Une procédure doit pouvoir fonctionner lorsque l’alerte survient, y compris avec une analyse encore incomplète. 

Identifier précisément vos produits et vos responsabilités 

La première étape consiste à établir le périmètre applicable. Logiciels, équipements connectés, composants commercialisés séparément et certaines solutions de traitement à distance peuvent nécessiter une analyse. Les fonctionnalités, les usages, les modalités de commercialisation et les exclusions éventuelles doivent être examinés. 

Votre rôle compte également : fabricant, importateur ou distributeur ne portent pas les mêmes obligations. Une entreprise peut occuper plusieurs positions selon ses produits. Clarifier ces responsabilités permet de déterminer les actions attendues et les interfaces à organiser avec les partenaires. 

La classification influence aussi l’évaluation de la conformité. Le CRA distingue notamment une catégorie par défaut, des produits importants de classe I ou II et des produits critiques. ACG Cybersecurity vous aide à documenter cette analyse et ses hypothèses pour construire une trajectoire adaptée. 

Intégrer la sécurité dans le cycle de vie 

La conformité repose sur des pratiques techniques et organisationnelles cohérentes. Elle commence par l’analyse des risques et leur traduction en exigences de conception : protection des accès, maîtrise des interfaces, sécurisation des données, journalisation pertinente et mécanismes de mise à jour. 

Elle se poursuit dans le développement avec des contrôles adaptés : revues de code, analyse des dépendances, recherche de secrets, tests de sécurité et protection des environnements de construction. Les équipes doivent savoir quelles anomalies bloquent une livraison et comment traiter les exceptions. 

Après la commercialisation, la gestion des vulnérabilités, les correctifs et le support deviennent essentiels. La période d’assistance doit être justifiée selon le produit et son utilisation attendue. Le minimum de cinq ans prévu par le règlement comporte des conditions et ne constitue pas une durée universellement suffisante. 

Maîtriser les composants et les fournisseurs 

Un produit dépend souvent de bibliothèques, de logiciels libres et de composants commerciaux. Une vulnérabilité chez un tiers peut affecter plusieurs versions de votre portefeuille. Savoir rapidement quels produits sont concernés devient une capacité déterminante. 

La nomenclature logicielle, ou SBOM, contribue à cette visibilité. Sa valeur dépend de sa qualité, de sa mise à jour et de son rattachement aux versions effectivement livrées. Elle doit alimenter l’analyse des vulnérabilités et faciliter les décisions de correction. 

ACG Cybersecurity vous accompagne pour structurer ce dispositif et préciser les informations attendues des fournisseurs. L’analyse tient compte des engagements de maintenance, des canaux d’alerte et des dépendances sensibles. Les particularités de l’open source sont examinées selon les rôles exercés et les conditions de commercialisation. 

Un accompagnement structuré autour de vos priorités 

Notre démarche commence par un cadrage et un diagnostic fondés sur vos pratiques réelles. Nous examinons les produits, les processus et les preuves disponibles afin de distinguer les acquis, les écarts et les décisions prioritaires. 

La feuille de route qui en résulte précise les actions, les responsabilités, les dépendances et les résultats attendus. Elle peut couvrir un produit pilote, une famille de produits ou un portefeuille plus large, selon vos objectifs et vos capacités. 

L’accompagnement peut ensuite intégrer les analyses de risques, les procédures de gestion des vulnérabilités et de signalement, l’organisation des SBOM, les règles de développement sécurisé et la structuration du dossier technique. Des ateliers et des exercices permettent de vérifier que les dispositifs fonctionnent réellement. 

Nous préparons également les éléments nécessaires à la voie d’évaluation applicable. Cette assistance ne remplace pas l’intervention d’un organisme notifié lorsqu’elle est requise. Le fabricant conserve ses responsabilités, tandis que notre accompagnement facilite la préparation, la cohérence des preuves et le traitement des écarts. 

Faire de la conformité une capacité durable 

La réussite dépend de l’appropriation par vos équipes. Direction, responsables produit, développeurs, RSSI, achats, juridique et support doivent comprendre leur contribution. 

Les progrès doivent être observables : versions concernées rapidement identifiées, responsabilités explicites, corrections suivies, engagements de support documentés et preuves accessibles. 

Notre approche relie les exigences réglementaires aux réalités techniques pour vous aider à prendre des décisions éclairées et traçables. 

Engageons votre démarche CRA 

Attendre la dernière échéance peut concentrer les difficultés au moment des lancements commerciaux. Commencer maintenant permet de clarifier les priorités, d’anticiper les dépendances et de répartir les efforts dans le temps. 

Vous êtes éditeur de logiciels, fabricant de produits connectés, acteur industriel, importateur ou distributeur ? Contactez ACG Cybersecurity pour échanger sur vos produits et vos enjeux.  

Nous pourrons définir ensemble un périmètre d’accompagnement adapté, depuis le diagnostic initial jusqu’à l’organisation du maintien en conformité. 

Développer les compétences avec ACG CyberAcademy 

Le CRA exige des équipes capables de l’appliquer. La formation s’appuie sur des cas concrets : vulnérabilité activement exploitée, alerte d’un fournisseur, délais de signalement de 24 et 72 heures, lecture d’une SBOM.

Un parcours mêlant développement sécurisé, gestion des vulnérabilités et réponse à incident, construit sur un produit représentatif, relie responsabilités, mesures techniques et preuves attendues.

Pour étudier une formation ou un atelier adapté à votre organisation :
formation@acgcybersecurity.fr

Questions fréquentes sur le CRA 
Qui est concerné par le Cyber Resilience Act ?

Les fabricants, importateurs et distributeurs de produits comportant des éléments numériques mis sur le marché européen : logiciels, équipements connectés, composants vendus séparément. Certains produits sont exclus car ils relèvent d’autres réglementations. 

Depuis le 11 septembre 2026, les fabricants doivent signaler les vulnérabilités activement exploitées et les incidents graves. L’ensemble des exigences s’applique à partir du 11 décembre 2027. 

Une alerte précoce sous 24 heures, une notification sous 72 heures, puis un rapport final : 14 jours après la mise à disposition d’un correctif pour une vulnérabilité exploitée, un mois pour un incident grave. 

Identifier les produits concernés et votre rôle (fabricant, importateur, distributeur), organiser la procédure de signalement, puis réaliser un diagnostic des écarts pour bâtir une feuille de route. 

Image de Rabah Hachichi

Rabah Hachichi

Directeur Technique, ACG Cybersecurity. CISSP, CISM, ISO 27001 Lead Auditor. Vingt-cinq ans en cybersécurité, dont quinze comme RSSI. Auditeur et formateur en continuité d'activité et gestion de crise.

Rabah Hachichi • Directeur technique d’ACG Cybersecurity · 12 novembre 2026 · Lecture 5 min

Bouclier de cybersécurité protégeant des produits connectés, illustration de la conformité au Cyber Resilience Act

Conformité CRA : préparez vos produits numériques au Cyber Resilience Act

Vos clients attendent des produits numériques fiables, des mises à jour disponibles et une réponse claire lorsqu’une vulnérabilité apparaît. Le Cyber Resilience Act, ou CRA, transforme ces attentes en exigences européennes de cybersécurité. Pour les entreprises concernées, la préparation engage la conception, le développement, la commercialisation et le maintien en sécurité des produits. 

ACG Cybersecurity vous accompagne pour traduire ces exigences en actions concrètes, adaptées à votre portefeuille et à votre organisation. Notre objectif : vous aider à comprendre vos obligations, à traiter les écarts prioritaires et à constituer les preuves nécessaires pour démontrer la conformité de vos produits. 

Un calendrier qui impose de passer à l’action 

Les principales exigences du règlement européen UE 2024/2847 deviennent applicables le 11 décembre 2027. Mais les obligations de signalement de l’article 14 s’appliquent aux fabricants concernés depuis le 11 septembre 2026. La préparation doit donc articuler des besoins immédiats et des transformations à conduire avant l’application générale du texte. 

Le signalement concerne notamment les vulnérabilités activement exploitées et les incidents graves affectant la sécurité des produits. Une alerte précoce est attendue sous vingt-quatre heures et une notification sous soixante-douze heures après la prise de connaissance. Les échéances du rapport final diffèrent selon la nature de l’événement. 

Ces délais nécessitent une organisation opérationnelle : interlocuteurs identifiés, critères de qualification, circuit de décision, suppléances et informations disponibles. Une procédure doit pouvoir fonctionner lorsque l’alerte survient, y compris avec une analyse encore incomplète. 

Identifier précisément vos produits et vos responsabilités 

La première étape consiste à établir le périmètre applicable. Logiciels, équipements connectés, composants commercialisés séparément et certaines solutions de traitement à distance peuvent nécessiter une analyse. Les fonctionnalités, les usages, les modalités de commercialisation et les exclusions éventuelles doivent être examinés. 

Votre rôle compte également : fabricant, importateur ou distributeur ne portent pas les mêmes obligations. Une entreprise peut occuper plusieurs positions selon ses produits. Clarifier ces responsabilités permet de déterminer les actions attendues et les interfaces à organiser avec les partenaires. 

La classification influence aussi l’évaluation de la conformité. Le CRA distingue notamment une catégorie par défaut, des produits importants de classe I ou II et des produits critiques. ACG Cybersecurity vous aide à documenter cette analyse et ses hypothèses pour construire une trajectoire adaptée. 

Intégrer la sécurité dans le cycle de vie 

La conformité repose sur des pratiques techniques et organisationnelles cohérentes. Elle commence par l’analyse des risques et leur traduction en exigences de conception : protection des accès, maîtrise des interfaces, sécurisation des données, journalisation pertinente et mécanismes de mise à jour. 

Elle se poursuit dans le développement avec des contrôles adaptés : revues de code, analyse des dépendances, recherche de secrets, tests de sécurité et protection des environnements de construction. Les équipes doivent savoir quelles anomalies bloquent une livraison et comment traiter les exceptions. 

Après la commercialisation, la gestion des vulnérabilités, les correctifs et le support deviennent essentiels. La période d’assistance doit être justifiée selon le produit et son utilisation attendue. Le minimum de cinq ans prévu par le règlement comporte des conditions et ne constitue pas une durée universellement suffisante. 

Maîtriser les composants et les fournisseurs 

Un produit dépend souvent de bibliothèques, de logiciels libres et de composants commerciaux. Une vulnérabilité chez un tiers peut affecter plusieurs versions de votre portefeuille. Savoir rapidement quels produits sont concernés devient une capacité déterminante. 

La nomenclature logicielle, ou SBOM, contribue à cette visibilité. Sa valeur dépend de sa qualité, de sa mise à jour et de son rattachement aux versions effectivement livrées. Elle doit alimenter l’analyse des vulnérabilités et faciliter les décisions de correction. 

ACG Cybersecurity vous accompagne pour structurer ce dispositif et préciser les informations attendues des fournisseurs. L’analyse tient compte des engagements de maintenance, des canaux d’alerte et des dépendances sensibles. Les particularités de l’open source sont examinées selon les rôles exercés et les conditions de commercialisation. 

Un accompagnement structuré autour de vos priorités 

Notre démarche commence par un cadrage et un diagnostic fondés sur vos pratiques réelles. Nous examinons les produits, les processus et les preuves disponibles afin de distinguer les acquis, les écarts et les décisions prioritaires. 

La feuille de route qui en résulte précise les actions, les responsabilités, les dépendances et les résultats attendus. Elle peut couvrir un produit pilote, une famille de produits ou un portefeuille plus large, selon vos objectifs et vos capacités. 

L’accompagnement peut ensuite intégrer les analyses de risques, les procédures de gestion des vulnérabilités et de signalement, l’organisation des SBOM, les règles de développement sécurisé et la structuration du dossier technique. Des ateliers et des exercices permettent de vérifier que les dispositifs fonctionnent réellement. 

Nous préparons également les éléments nécessaires à la voie d’évaluation applicable. Cette assistance ne remplace pas l’intervention d’un organisme notifié lorsqu’elle est requise. Le fabricant conserve ses responsabilités, tandis que notre accompagnement facilite la préparation, la cohérence des preuves et le traitement des écarts. 

Faire de la conformité une capacité durable 

La réussite dépend de l’appropriation par vos équipes. Direction, responsables produit, développeurs, RSSI, achats, juridique et support doivent comprendre leur contribution. 

Les progrès doivent être observables : versions concernées rapidement identifiées, responsabilités explicites, corrections suivies, engagements de support documentés et preuves accessibles. 

Notre approche relie les exigences réglementaires aux réalités techniques pour vous aider à prendre des décisions éclairées et traçables. 

Engageons votre démarche CRA 

Attendre la dernière échéance peut concentrer les difficultés au moment des lancements commerciaux. Commencer maintenant permet de clarifier les priorités, d’anticiper les dépendances et de répartir les efforts dans le temps. 

Vous êtes éditeur de logiciels, fabricant de produits connectés, acteur industriel, importateur ou distributeur ? Contactez ACG Cybersecurity pour échanger sur vos produits et vos enjeux.  

Nous pourrons définir ensemble un périmètre d’accompagnement adapté, depuis le diagnostic initial jusqu’à l’organisation du maintien en conformité. 

Développer les compétences avec ACG CyberAcademy 

Le CRA exige des équipes capables de l’appliquer. La formation s’appuie sur des cas concrets : vulnérabilité activement exploitée, alerte d’un fournisseur, délais de signalement de 24 et 72 heures, lecture d’une SBOM.

Un parcours mêlant développement sécurisé, gestion des vulnérabilités et réponse à incident, construit sur un produit représentatif, relie responsabilités, mesures techniques et preuves attendues.

Pour étudier une formation ou un atelier adapté à votre organisation :
formation@acgcybersecurity.fr

Questions fréquentes sur le CRA 
Qui est concerné par le Cyber Resilience Act ?

Les fabricants, importateurs et distributeurs de produits comportant des éléments numériques mis sur le marché européen : logiciels, équipements connectés, composants vendus séparément. Certains produits sont exclus car ils relèvent d’autres réglementations. 

Depuis le 11 septembre 2026, les fabricants doivent signaler les vulnérabilités activement exploitées et les incidents graves. L’ensemble des exigences s’applique à partir du 11 décembre 2027. 

Une alerte précoce sous 24 heures, une notification sous 72 heures, puis un rapport final : 14 jours après la mise à disposition d’un correctif pour une vulnérabilité exploitée, un mois pour un incident grave. 

Identifier les produits concernés et votre rôle (fabricant, importateur, distributeur), organiser la procédure de signalement, puis réaliser un diagnostic des écarts pour bâtir une feuille de route. 

Image de Rabah Hachichi

Rabah Hachichi

Directeur Technique, ACG Cybersecurity. CISSP, CISM, ISO 27001 Lead Auditor. Vingt-cinq ans en cybersécurité, dont quinze comme RSSI. Auditeur et formateur en continuité d'activité et gestion de crise.

Nous utilisons des cookies pour améliorer votre expérience. Consultez notre Politique de cookies et notre Politique de confidentialité.

Demande d’information

Je souhaite obtenir plus d'informations sur vos formations.
ACG CyberAcademy collecte et utilise les données fournies via ce formulaire afin de traiter vos demandes d'inscription. Les champs marqués d’un * sont indispensables. Les autres informations nous permettent d’optimiser le suivi de votre demande ainsi que la qualité de notre relation client.
* Pour en savoir plus et exercer vos droits, consultez notre Politique Vie privée.

Demande d’information

Je souhaite obtenir plus d'informations sur vos formations.
ACG CyberAcademy collecte et utilise les données fournies via ce formulaire afin de traiter vos demandes d'inscription. Les champs marqués d’un * sont indispensables. Les autres informations nous permettent d’optimiser le suivi de votre demande ainsi que la qualité de notre relation client.
* Pour en savoir plus et exercer vos droits, consultez notre Politique Vie privée.